
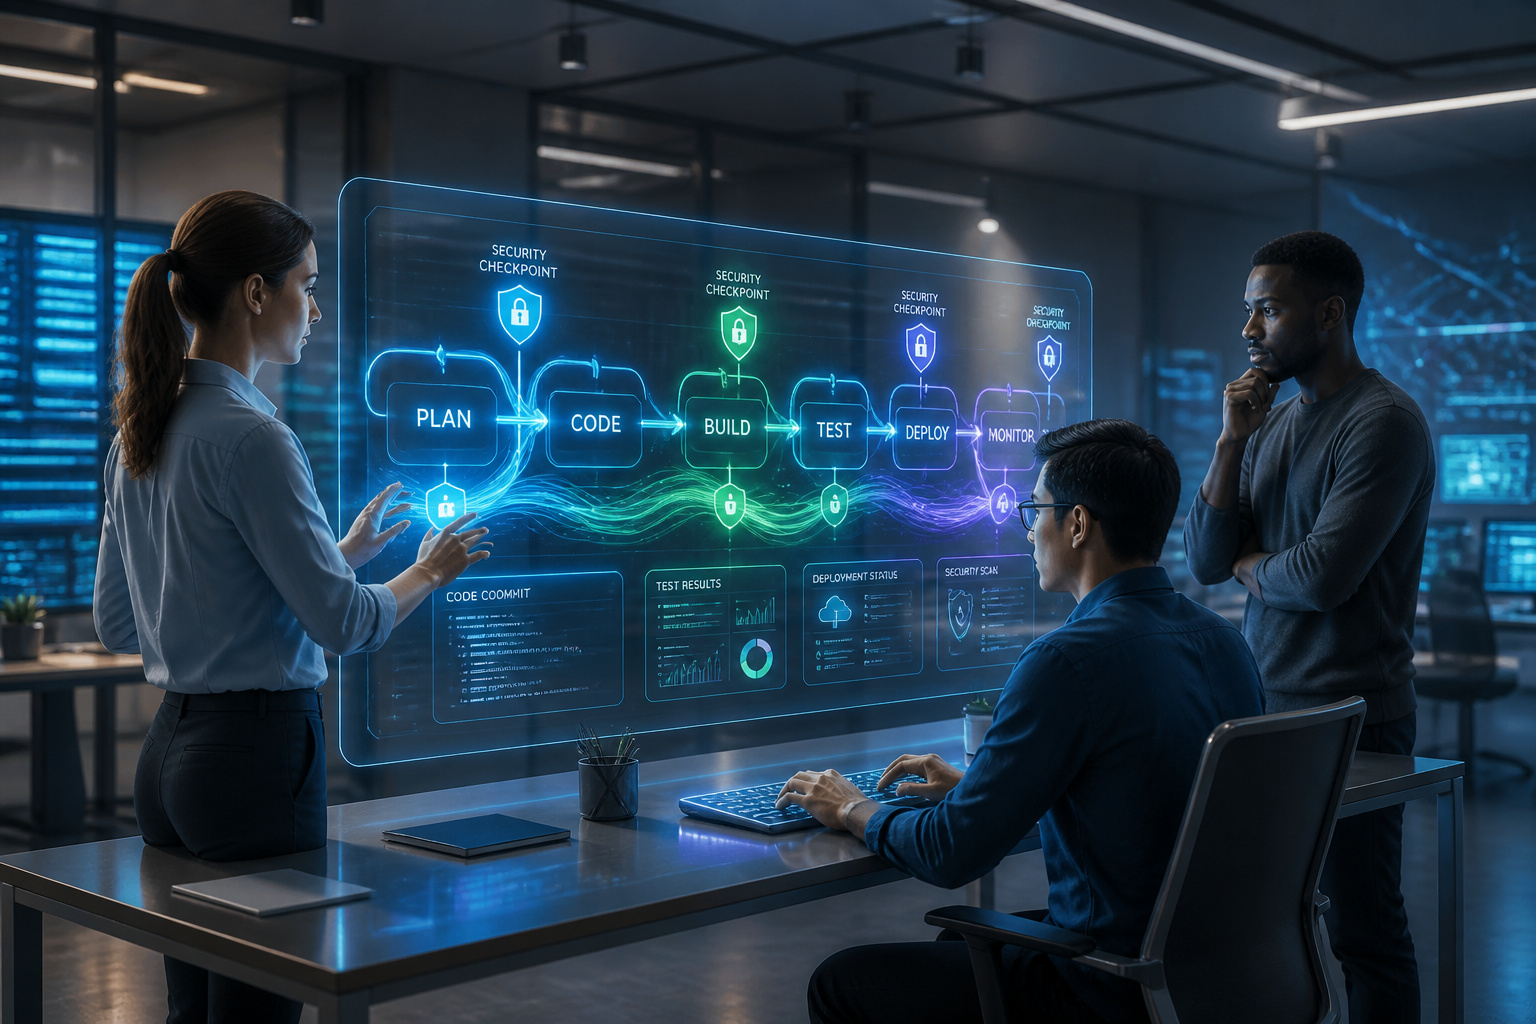
Il est facile de se perdre dans les promesses de rapidité du DevOps, mais combien de fois la sécurité finit par être un frein, une fois le code déjà écrit ? La réalité, c’est que les failles détectées tard coûtent cher et ralentissent tout.
Je vais te montrer comment intégrer la sécurité dès le départ, pour que tes déploiements soient aussi rapides que sûrs, sans jamais sacrifier la robustesse.
Qu’est-ce que le DevSecOps, vraiment ? On démystifie tout.
Le DevSecOps intègre la sécurité dès le départ, une rupture avec le DevOps classique. Il vise à accélérer les déploiements tout en renforçant la protection, grâce à une culture de responsabilité partagée et l’automatisation.
La définition claire du DevSecOps : plus qu’une simple évolution
La sécurité s’invite dès les premières lignes de code, pas une couche ajoutée à la fin. C’est l’idée maîtresse du DevSecOps.
Le but ? Accélérer le développement sans jamais sacrifier la robustesse. La sécurité devient ton alliée, pas ton frein.
Tout le monde est concerné. La culture d’entreprise et la responsabilité partagée sont au cœur du réacteur.
DevOps vs DevSecOps : la différence qui change tout
Le DevOps a ouvert la voie, mais la sécurité arrivait souvent trop tard. Un problème, tu ne crois pas ?
Le DevSecOps, lui, intègre la sécurité de manière proactive, en continu. C’est là toute la révolution.
Il complète le DevOps, le rendant plus sûr, plus solide.
Le principe du ‘Shift-Left’ : la sécurité, ça commence maintenant
Le ‘Shift-Left’, c’est simple : on déplace la sécurité vers la gauche du cycle de développement. Plus tôt, c’est mieux.
Identifier et corriger les failles dès le début, c’est tellement plus efficace. Tu gagnes un temps fou.
Moins de coûts, moins de délais. La détection précoce, ça ne trompe personne, ça fait gagner du temps et de l’argent.
Automatisation et collaboration : les piliers du DevSecOps
Mais comment on met tout ça en pratique concrètement ? C’est là que l’automatisation et la collaboration entrent en jeu pour rendre le DevSecOps efficace au quotidien.
Le pipeline CI/CD : le terrain de jeu de l’automatisation de la sécurité
Les pipelines d’intégration et de déploiement continus (CI/CD) sont le théâtre idéal pour intégrer des contrôles de sécurité automatisés. Ils s’insèrent naturellement dans le flux.
On y intègre couramment des analyses comme le SAST (analyse statique du code), le DAST (analyse dynamique des applications), et le SCA (analyse de composition logicielle).
Ces tests s’intègrent sans friction au flux de développement, fournissant des retours rapides aux développeurs. C’est la clé de l’agilité.
La responsabilité partagée : quand tout le monde devient gardien
La notion fondamentale, c’est que la sécurité n’est plus l’apanage exclusif d’une équipe dédiée. Chacun est impliqué.
Cela transforme radicalement la culture de sécurité au sein des équipes techniques. On passe d’une mentalité réactive à une mentalité proactive.
La sécurité devient l’affaire de tous.
Outils essentiels pour démarrer : mon kit de survie DevSecOps
Voici une sélection d’outils clés et pertinents pour les équipes qui débutent leur parcours DevSecOps. Il faut commencer par les bonnes bases.
Pensez aux outils de scan de vulnérabilités, gestion des secrets, et analyse de code statique, par exemple.
Il est capital de choisir les bons outils, ceux qui s’adaptent à votre contexte et à vos besoins spécifiques. Il n’y a pas de solution unique.
Au-delà des bases : les défis qui font vraiment la différence
Une fois les fondamentaux acquis, il est temps de s’attaquer aux enjeux plus complexes pour solidifier votre posture de sécurité.
Sécuriser la chaîne d’approvisionnement logicielle : le nouveau champ de bataille
La sécurité de la chaîne d’approvisionnement logicielle, c’est la protection de tout ce qui sert à construire un logiciel. C’est devenu un enjeu majeur aujourd’hui. On ne contrôle pas toujours tout, surtout avec les dépendances tierces et les vulnérabilités introduites par des composants externes. Pour limiter ces risques, il faut vérifier les signatures et utiliser des registres de confiance.
Gestion des secrets et accès : le minimum vital pour la confiance
Gérer les secrets comme les clés API ou les mots de passe, c’est la base. Ils ne doivent jamais traîner. Le principe, c’est d’accorder uniquement les permissions nécessaires. Moins de droits, moins de risques, c’est aussi simple que ça. Automatiser cette gestion évite les erreurs humaines sur ces tâches répétitives et critiques.
La conformité continue : tenir la route sans ralentir
Analyser sa posture de sécurité en continu, ça permet de surveiller que tout est en règle. Il faut une visibilité constante. Le « Policy as Code », ça automatise la gouvernance et l’application des règles de sécurité. Le code devient la règle, c’est clair. L’important, c’est de maintenir cette conformité dans un environnement agile, sans bloquer les déploiements. C’est un équilibre à trouver.
Comment savoir si ça marche ? Mesurer la performance et s’améliorer
Tu as mis en place des pratiques DevSecOps, mais comment être sûr que ça porte ses fruits ? Il est temps de mesurer et d’ajuster.
Les bons indicateurs (KPI) pour mesurer la maturité DevSecOps
Pour suivre objectivement ta progression en DevSecOps, il te faut des indicateurs de performance clés (KPI). Ces métriques te donnent des données fiables pour évaluer où tu en es réellement. Elles montrent ce qui fonctionne et ce qui doit être amélioré.
Parmi les KPI à suivre, pense au temps moyen pour détecter les vulnérabilités. Ou encore, au nombre de failles corrigées avant même d’arriver en production.
Gérer les faux positifs : le casse-tête des scans automatisés
Tes outils de sécurité automatisés te sortent un flot de faux positifs ? C’est un problème récurrent qui ralentit tes équipes et crée une fatigue inutile. Faut savoir trier le bon grain de l’ivraie.
Pour gérer ça, il faut des stratégies efficaces pour identifier, analyser et classer ces alertes. Affiner tes règles de détection, c’est la clé. Ça permet d’optimiser la précision de tes scans pour un retour d’information plus fiable.
Moins de bruit, plus de signal.
Favoriser la transition culturelle : le vrai défi du DevSecOps
L’adoption du DevSecOps, ça coince souvent à cause des obstacles culturels. Changer les mentalités, c’est souvent le plus dur, crois-moi. Ça demande des actions concrètes pour encourager ce changement.
Le leadership et la formation continue sont absolument essentiels. C’est un investissement indispensable pour que la sécurité devienne une responsabilité partagée.
Intégrer la sécurité dès le départ, automatiser les contrôles et partager la responsabilité : voilà les clés pour une démarche DevSecOps qui fonctionne vraiment. N’attends plus pour faire de la sécurité un accélérateur, pas un frein, et protège tes développements efficacement. Le futur est déjà là, saisis-le.